[ Pentests · Red Team · Purple Team ]
Pentest ponctuel, continu ou Red Team : choisissez l’offre adaptée à vos enjeux.
Du pentest ponctuel aux campagnes de Red Team, chaque engagement répond à un niveau de maturité et un objectif précis, avec la même équipe et la même rigueur.
30 min · Sans engagement
Pentest ponctuel ou pentest en continu
Trouver et corriger vos vulnérabilités
Pentest ponctuel
Pour toute organisation ayant un périmètre précis à tester, une obligation réglementaire à couvrir ou une exigence contractuelle à satisfaire.
ce qui est inclus
- Cadrage du périmètre et des contraintes
- Exploitation manuelle par un pentester expérimenté
- Agents IA internes
- Rapport : impact, exploitabilité, recommandations actionnables
- Preuves d’exploitation reproductibles pour chaque vulnérabilité identifiée
- Restitution pour vos équipes techniques et managériales
le plus populaire
Pentest en continu (PTaaS)
Pour les équipes sécurité qui veulent maintenir une visibilité continue sur leur exposition, avec des releases fréquentes ou un périmètre qui évolue.
Périmètre interne inclus, grâce à notre agent Rigma
ce qui est inclus
- Équipe Mobeta dédiée à votre scope sur la durée
- Pentests humains réguliers selon un calendrier défini ou à la demande
- Agents IA internes en couverture continue
- Développement de 1 day à la demande
- Revérification automatique des corrections
- Tableaux de bord + livrables périodiques
- Visibilité direction et opérations en temps réel
Red Team et Purple Team, pour les organisations matures
Éprouver et entraîner votre détection
Red Team
Pour les organisations qui veulent valider que leurs défenses résistent à une attaque réelle, conduite de façon furtive avec un objectif concret.
ce qui est inclus
- Définition des trophées et objectifs de compromission
- Reconnaissance et cartographie de la surface d’attaque
- Exploitation et enchaînement de vulnérabilités
- Maintien d’un haut niveau de discrétion pendant les opérations
- Tests de phishing et d’ingénierie sociale
- Tentatives d’intrusion physique sur un ou plusieurs sites
- Scénarios de compromission adaptés à votre contexte
- Rapport détaillé avec preuves, impacts et recommandations de remédiation
Purple Team
Pour les équipes SOC qui veulent mesurer leur couverture de détection réelle et améliorer leurs règles en conditions opérationnelles.
ce qui est inclus
- Définition des scénarios d’attaque et des techniques à tester
- Création des scénarios directement dans Rigma
- Simulation d’attaques réalistes sur vos actifs critiques
- Collaboration entre équipes Red Team et Blue Team
- Évaluation de la capacité de détection et de réaction
- Identification des angles morts dans vos outils et règles de détection
- Ajustement des règles SIEM, EDR et SOC
- Rejeu en illimité des scénarios d’attaque depuis Rigma
- Validation des améliorations après chaque évolution de vos défenses
- Suivi dans le temps des résultats et de la couverture MITRE ATT&CK
[ comparatif ]
Quelle offre pour quel besoin ?
| Pentest ponctuel | PTaaS | Red Team | Purple Team | |
|---|---|---|---|---|
| Objectif | Identifier les vulnérabilités sur un périmètre défini | Maintenir une visibilité continue | Évaluer la résistance face à une attaque réaliste | Améliorer les capacités de détection |
| Pentesters humains | Pentesters dédiés pendant toute la mission | Équipe dédiée avec interventions régulières | Team multidisciplinaire | Offensifs et défenseurs côte à côte |
| Agents IA | Assistance à la reconnaissance et aux tests | Surveillent, testent et revérifient les actifs en continu | OSINT et reconnaissance ciblée | Exécution et rejeu automatisés des scénarios |
| Discrétion | Non requise | Non requise | Furtif | Collaboratif |
| Livrables | Priorisé, actionnable | Tableaux de bord + livrables périodiques | Chronologie d’attaque + plan Blue Team | Matrice de couverture + règles de détection |
| Rigma | En option | Inclus | Inclus | Inclus |
| Cas d’usage | Audit ciblé, conformité, mise en production | Sécurité continue, releases fréquentes | Tester la résilience réelle de l’organisation | Entraîner le SOC et supprimer les angles morts de détection |
| Engagement | Ponctuel (5 à 15 jours) | Abonnement annuel | Mission (4 à 12 semaines) | Atelier ponctuel ou récurrent |
[ rigma ]
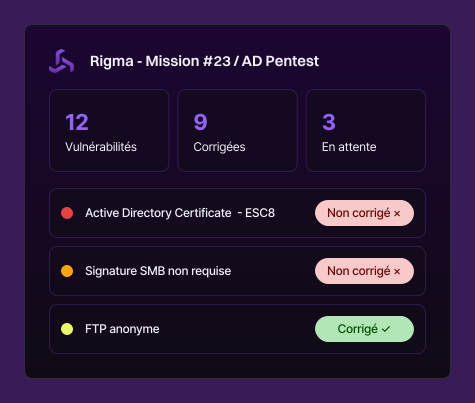
Rigma, notre plateforme souveraine
Rigma accompagne chaque étape de la mission : cadrage, planification, exécution, suivi, livrables, revérification. Vos équipes corrigent et les corrections sont revérifiées automatiquement.
- Suivi des corrections
- Revérification automatique